LEGEND-AITBP 股份公司的解决方案

LEGEND-A · ITBP 股份公司的解决方案

AI 服务器 与企业解决方案

我们提供 AI 服务器,以及企业 AI 系统的设计与部署。 工作站、GPU 服务器与基础设施,适用于本地模型、RAG、AI 智能体和机器学习任务。

数据、访问权限与 AI 操作始终由企业掌控。

本地部署门禁控制AI 操作审计数据泄露控制企业系统集成

LEGEND-A 服务器系列

六种基础配置,从工作站到双计算节点。根据任务选择并比较硬件组成。

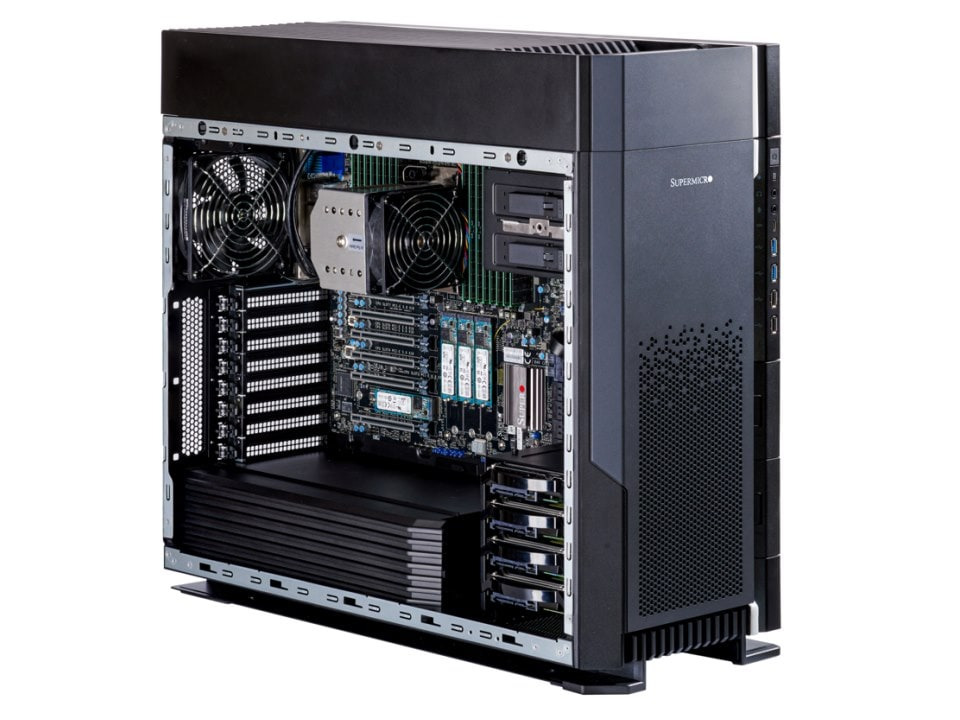
Supermicro 平台图片. 制造商平台图片。LEGEND-A 的具体配置以规格清单为准。

截至 2026 年 10 月 16 日,所示基础硬件配置在俄罗斯境内交付的参考起价,以 RUB 计价,包含俄罗斯 22% 增值税。最终价格、供货情况、保修和交期以约定配置的报价为准。LEGEND-A 软件、模块、集成、部署、配送及可选 100GbE 网络另行报价。按约定配置组装并测试。

01 · 基础设施

AI 正在成为企业基础设施的一部分

企业正在部署企业级大语言模型、RAG、AI 智能体及自动化工具。与此同时,文档、通信记录、数据库、业务系统、API 和企业账户也产生了新的访问入口。

将模型和智能体连接到信息系统,会形成访问企业信息的新接口。企业 AI 应被视为完整的信息系统,明确责任人、边界、权限、日志及安全要求。

第一层

AI 功能环境

  • 本地与企业大语言模型
  • 企业知识库与 RAG
  • AI 智能体及多智能体场景
  • 编排与工作流
  • 集成:1C、ERP、CRM、文档管理、邮件、数据库及 API
  • 无 API 时使用 RPA;通过 MCP 连接工具

第二层

信息安全环境

  • AI Gateway 及外部大语言模型控制
  • 访问管理、RBAC 与 SSO
  • AI 操作日志与审计
  • DLP、泄露控制及 SIEM
  • 智能体隔离与机密信息保护
  • 异常监测与调查

这种方式可将 AI 用于实际业务流程,同时保留对企业数据、用户权限及智能体操作的控制。企业 AI 的安全与功能同步设计,而非部署后再补充。

02 · 解决方案

两种客户合作场景

ITBP 股份公司设计并部署企业 AI,评估已有实施项目的架构与安全性,构建安全 AI 环境,并对数据、权限、智能体操作及外部连接提供控制。

场景一

企业正计划引入 AI

我们调研流程与基础设施,确定适用场景,设计架构并建立安全 AI 环境,从真实任务试点一直推进到正式运行。

规划企业 AI

场景二

企业已经在使用 AI

我们盘点 AI 服务,分析现有 AI 系统的数据流、架构、访问权限与安全性,并提出目标安全架构及风险整改计划。

申请审计

03 · 企业知识

员工与 AI 智能体共享的信息背景

企业文档、通信记录、法规资料、合同、决策历史及业务系统信息被整合为可管理的知识库。模型基于企业自身来源作答,并提供引用。

用户与 AI 智能体只能获取获准访问的信息。权限继承自源系统,并在每次请求时核验。

来源 01合同及附件 来源 02法规文件 来源 03技术文档 来源 04内部规章 来源 05原始会计凭证 来源 06付款 来源 07决策及依据 来源 08交易对方历史记录 来源 09项目 来源 10申请与咨询 来源 11数字化纸质档案 来源 12人事文件 来源 13内部信息系统数据 来源 14企业邮件 来源 15文件存储库 来源 16数据库与 API

索引

可管理的知识库

连接信息来源,对文档分块并向量化,按计划或事件更新索引,同时跟踪文档版本与时效性。

访问

文档级权限

每次回答仅使用该用户或智能体有权访问的文档,源系统的限制在知识库中继续有效。

可核验性

附来源引用的回答

员工可查看回答依据的文档与段落,并在源系统中打开原文。

04 · 业务流程中的 AI 智能体

从信息到行动

AI 不仅可以查找信息,还可通过获准工具参与业务流程,包括业务系统、文档管理、邮件、API、RPA 工作流,以及 MCP 等受管理的工具接口。

每个智能体均按分配角色运行,仅具备最低必要权限,并保留完整操作日志。

财务

财务职能

  • 文档分析
  • 与会计系统核对
  • 编制报告
  • 发现差异

法务

法务职能

  • 合同分析
  • 查找义务
  • 期限跟踪
  • 起草文件

采购

采购业务

  • 方案分析
  • 比较条件
  • 资料分析
  • 编制供应商摘要

IT

IT 与支持

  • 处理申请
  • 知识库检索
  • 事件分类
  • 常规任务自动化

管理

管理层

  • 分析简报
  • 管理摘要
  • 查找关联
  • 利用企业背景信息

信息安全

信息安全

  • 事件与日志分析
  • 处理法规文件
  • AI 系统监管
  • 事件调查

关键操作须经授权员工确认后才能执行。 会计凭证过账、付款、更改权限、向环境外发送数据及其他不可逆操作,均须获得人工明确确认。

LEGEND-A · Office / Business / Enterprise

面向文档与会计流程的本地 LEGEND-A 一体机

拟推出的 LEGEND-A 产品系列:Office 48 GB、Business 96 GB、Enterprise 192 GB 及以上显存。面向本地文档、知识和会计流程,提供实施与维护。

Office · 48 GBBusiness · 96 GBEnterprise · 192+ GB

拟推出的产品系列。具体配置的组成和技术参数在单独方案中约定。

选择配置

05 · 安全环境

企业基础设施内的 AI

企业文档与知识库可由本地模型处理,无需将内容发送给外部 AI 服务商。部署方式取决于数据性质、安全要求及客户计算资源。

方案 A

本地环境

大语言模型、RAG 与企业数据部署于客户基础设施,包括数据中心、企业服务器或专用 GPU 节点,数据不离开企业边界。

方案 B

隔离环境

运行时不访问公共 AI 服务,必要时可完全不接入互联网。模型与组件通过客户受控流程更新。

方案 C

混合环境

敏感数据在本地处理,获准访问外部模型的请求则通过受控 AI Gateway,并应用策略、过滤及日志记录。

模型

本地与企业大语言模型

根据客户任务与硬件选择模型,包括俄罗斯模型和开放模型。无论模型运行于何处,均通过统一接口访问。

基础设施

计算资源

根据负载规划 GPU 算力、存储及网络,部署于现有虚拟化环境或专用硬件。

运行维护

可管理性

监控、冗余、模型与索引更新、运维规程,以及向客户团队传授知识。

06 · 企业 AI 安全

企业 AI 必须可管可控

模型、知识库和智能体会访问与员工相同的数据,因此同样需要访问控制、信息流控制、日志记录及监控。

01 · 访问控制

AI 不扩大员工权限

AI 不应向员工提供其在源系统中无权获取的信息。每次请求均核验文档、记录及工具层面的权限。

  • RBAC
  • SSO / IAM
  • 继承源系统权限

02 · 数据控制

控制发送给模型的信息

控制用户、智能体、API 与外部模型传输的信息,接入 DLP 及信息保护策略,并对敏感数据分类与脱敏。

  • DLP
  • 数据分类
  • 脱敏

03 · 日志记录

完整的 AI 操作轨迹

记录请求、数据访问、AI 智能体操作、工具调用及执行结果,为审计和调查提供依据。

  • 请求
  • 数据访问
  • 工具调用
  • 结果

04 · 外部大语言模型控制

集中式 AI Gateway

所有外部模型请求均通过统一网关,应用策略、过滤和日志记录,并可限制员工直接访问公共 AI 服务。

  • AI Gateway
  • 路由策略
  • 阻断公共服务访问

05 · AI 智能体隔离

最小权限与隔离执行

每个智能体仅具备必要权限。潜在危险操作在沙箱、容器或其他隔离环境中执行,并限制网络与文件系统访问。

  • least privilege
  • sandbox / container
  • 网络限制

06 · 机密信息保护

机密信息不进入模型上下文

API 密钥、令牌、密码及其他机密信息不传入提示或上下文,而是使用密钥保管库、机密存储及受控工具网关。

  • vault / secrets storage
  • tool gateway
  • 密钥轮换

07 · Prompt injection

指令注入防护

设置独立防护层,应对提示注入、间接提示注入、通过文档和网页植入的指令,以及未经授权的工具调用。

  • 输入与输出过滤
  • 区分数据与指令
  • 操作确认

08 · 监控

异常行为监控

监控异常行为、批量信息提取、智能体异常操作及对禁止来源的访问请求,并将事件传送至客户的 SIEM 与 SOC。

  • SIEM / SOC
  • 异常
  • 限额与告警

07 · 独立服务

企业 AI 审计

我们检查企业现有的 AI 服务、本地模型、RAG 与 AI 智能体。审计可作为独立项目开展,无须随后购买部署服务。

审计结果清晰呈现哪些数据流向何处、谁可通过 AI 访问哪些信息、哪些风险最关键,以及应优先处理什么。

01

资产盘点

识别企业实际使用的 AI 服务、大语言模型、智能体、插件及集成,包括未登记的项目。

02

数据流图

哪些信息发送给模型,在哪里处理与存储,以及谁接收结果。

03

访问权限分析

用户与 AI 智能体可以访问哪些文档、系统、数据库及 API。

04

架构分析

  • LLM, RAG, Vector DB
  • MCP, API, RPA
  • Agents, External AI
  • Gateway, IAM

05

安全评估

  • 访问权限与凭据
  • 网络与分段
  • 日志记录与 DLP
  • 智能体权限与外部连接

06

攻击场景

  • prompt injection, indirect prompt injection
  • 通过上下文泄露数据
  • API 密钥泄露
  • 权限过大及未经授权的工具使用
  • 绕过访问策略

07

法规要求分析

根据系统类别与数据性质,确定适用于该客户基础设施的具体要求。

08

报告

  • 已识别风险及严重程度
  • 建议
  • 目标安全架构
  • 整改路线图
申请 AI 基础设施审计

启动时只需提供已使用的 AI 服务清单及信息系统图。简短的初步访谈后确定审计范围和时间。

08 · 法规要求

根据所属信息系统要求保护 AI

部署企业 AI 时,需要考虑适用于客户信息系统、设施类别及所处理信息性质的要求。企业 AI 本身并非单独的监管对象,其要求由所归属的系统决定。

根据项目情况,可能包括以下领域的要求:

  • 个人数据
  • 保密信息
  • 商业秘密
  • 关键信息基础设施
  • 政府信息系统
  • 密码保护措施的应用
  • 行业信息安全要求

ITBP 股份公司开展持牌信息保护业务,包括研发和制造保密信息保护工具,并协助客户为信息系统合格评定程序及监管检查做好准备,其中包括俄罗斯联邦技术与出口管制局(FSTEC)的检查。

AI 环境安全工作的内容

  • 安全分析
  • 威胁模型
  • 安全控制
  • 安全环境
  • 信息流控制
  • 数据泄露防护
  • 事件审计
  • 编制文档
  • 安全测试
  • 合格评定准备
  • 监管检查准备
  • 运维支持

工作范围在调研后确定,取决于客户信息系统的等级与类别。

09 · 项目阶段

从调研到正式运行

项目按信息系统建设流程实施:调研、设计文档、基于客户数据的试点、安全分析,以及移交运行。

01

调研评估

业务流程、系统、数据、基础设施及信息安全要求。

02

应用场景

确定 AI 能产生可衡量成效的流程。

03

架构

大语言模型、RAG、智能体、集成、计算基础设施与安全。

04

试点

围绕客户真实场景建立有限范围的试点环境。

05

安全分析

访问权限、泄露、API、智能体、日志及外部服务。

06

正式部署

接入现有基础设施。

07

运行维护

监控、审计、支持与应用场景扩展。

10 · 费用

费用在调研后确定

各项目分别确定架构、集成范围、计算基础设施及安全要求。调研后,客户将获得初步架构、工作范围及费用估算。

获取初步架构方案

关于我们

LEGEND-A:ITBP 股份公司的业务方向

ITBP 股份公司是信息技术与安全领域的综合集成商。LEGEND-A 是公司的企业 AI 业务方向,由 ITBP 股份公司提供设计、部署、审计、集成及支持服务。

公司提供全周期项目服务,从调研与设计,到信息及技术系统的部署、集成、防护与支持。

ITBP 的信息安全能力支持将企业 AI 部署于现有企业基础设施,同时满足访问控制、数据保护、信息流控制及 AI 系统运维要求。

关于 ITBP

ITBP 股份公司的能力

  • 调研评估
  • 设计
  • 系统集成
  • 信息安全
  • AI 部署
  • AI 基础设施防护
  • 审计
  • 跟踪

持有研发及制造保密信息保护工具的许可证。公司、许可证及注册信息的完整资料请参阅 ITBP 股份公司网站。

圣彼得堡,瓦西里岛中大街 88 号 · +7 (812) 214-25-50 · info@it-s-p.ru

启动项目

企业 AI 的起点早于模型选型

首先明确业务流程、数据、架构及信息安全要求。

ITBP 股份公司可协助设计、部署 AI 环境,或审计企业现有 AI 环境。

通过 Telegram 联系我们